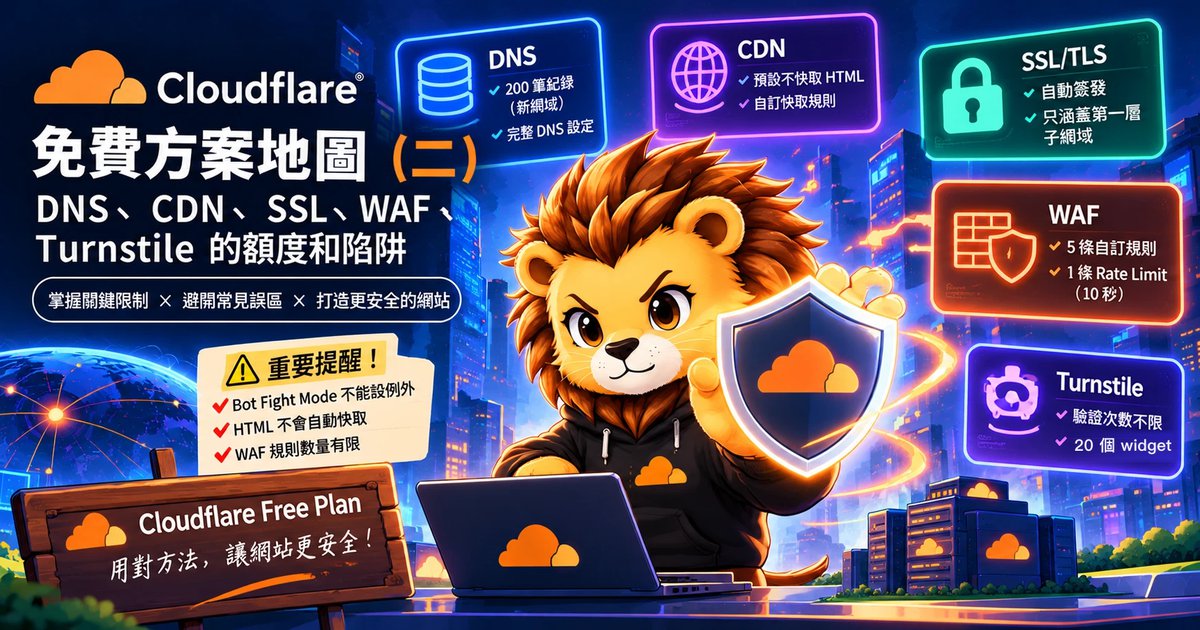
假設你為了擋爬蟲,在 Cloudflare 打開了 Bot Fight Mode。過幾天發現 GitHub 的 webhook 打不進來,uptime 監控也一直報網站掛了。想幫這幾個路徑設例外,才發現沒辦法:免費的 Bot Fight Mode 是整個網域一起生效,不能用任何規則跳過。
這篇講網域方案(zone)的免費額度,也就是網站的「門面」:DNS、CDN、SSL、WAF、Bot 防護和各種 Rules。第一篇講過,這些屬於網域方案,跟 Workers 方案是分開的,花 $5 買 Workers Paid 不會讓這裡的任何上限變多。
數字都整理自 Cloudflare 官方文件,查詢日期 2026-10-16。
先講結論
- DDoS 防護不計量,免費方案也有,被打再多也不收費。
- 2024-09-01 之後新增的網域,DNS 紀錄上限只有 200 筆。
- CDN 預設不快取 HTML 和 JSON,要自己用 Cache Rules 設定。
- Universal SSL 只涵蓋
www.example.com這一層,a.b.example.com沒有憑證。 - WAF 有 5 條自訂規則、1 條 rate limit,rate limit 的時間窗只有 10 秒。
- Bot Fight Mode 不能設例外。會被擋到的服務(webhook、監控)多的話,改用 Turnstile。
DNS
- 每個網域的 DNS 紀錄上限:2024-09-01 之後建立的 Free 網域是 200 筆,之前建立的是 1,000 筆
- 用量到 85% 時 dashboard 會警告
- Free 和 Pro 只能用 Full setup,也就是把 nameserver 整個換成 Cloudflare 的(更新 nameserver)。只把部分紀錄 CNAME 過來的 partial setup 要 Business 以上
- 紀錄的備註(comment)最多 100 字元,不支援 tags(紀錄屬性)
到上限就不能再新增,不會計費。200 筆對個人網站很夠,但如果你習慣每個小專案都開一個子網域,或要放很多驗證用的 TXT 紀錄,可以留意一下。
CDN 和快取
(預設快取行為)
- 能快取的單檔上限:512 MB
- 上傳(request body)上限:100 MB,超過回 413
- 預設不快取 HTML 和 JSON,只依副檔名快取圖片、CSS、JS 這類靜態檔案
- 預設的邊緣快取時間:200、206、301 回應是 120 分鐘,404 是 3 分鐘
「預設不快取 HTML」這點最容易誤會。網站接上 Cloudflare 之後,圖片和 CSS 會被快取,但 HTML 每次都還是回到你的原站。想讓 HTML 也走快取,要用 Cache Rules 設定(Cache Rules),免費方案有 10 條。
如果網站放在 Cloudflare Pages,靜態檔案 Pages 會自己處理,這個問題主要出現在自己架的原站。
SSL/TLS
Universal SSL 免費,自動簽發、自動續期(Universal SSL)。
涵蓋範圍是根網域加上第一層子網域:
example.com:有www.example.com、blog.example.com:有preview.blog.example.com:沒有
第二層以上的子網域要用 Total TLS 或 Advanced Certificate Manager,都是付費的。沒有憑證的子網域,瀏覽器會直接顯示 TLS 錯誤。
所以在免費方案上規劃網址時,盡量只用一層子網域。例如預覽環境用 preview-blog.example.com,不要用 preview.blog.example.com。
WAF
自訂規則
- 5 條
- 不支援 regex
- 不支援 Log 動作(只記錄、不攔截)
Rate limit
- 1 條
- 只能用 Path 和 Verified Bot 兩個欄位當條件
- 依 IP 計數
- 計數的時間窗和封鎖時間都只有 10 秒
10 秒的窗口擋得住短時間的大量請求,但擋不住慢慢試密碼的暴力破解。登入、註冊、留言這類表單,搭配 Turnstile 會比較有效。
Managed Rules
免費方案只有 Cloudflare Free Managed Ruleset,針對影響大、被廣泛利用的漏洞。完整的 Cloudflare Managed Ruleset 和 OWASP Core Ruleset 要 Pro 以上。文件寫 Free 方案檢查 request body 的上限是 1 MB。
DDoS 防護
L3/L4 和 L7 的 DDoS 防護在所有方案都不計量,被打再多次也不會收費(DDoS protection、方案頁)。
Free 方案可以調整 managed rules,有 1 個 ruleset override;Adaptive DDoS 只有錯誤率類的偵測。
Bot Fight Mode
免費方案可用,打開之後會挑戰看起來像機器人的流量。但有三個限制:
- 整個網域一起生效
- 不能用 custom rules 或 Page Rules 跳過或設例外(功能相容性)
- 會自動啟用 JavaScript Detections,而且無法關閉
被誤擋的話,只能整個關掉,或升級 Pro 改用 Super Bot Fight Mode。
常被誤擋的是:webhook(GitHub、金流、Discord)、uptime 監控、自己寫的 API client。這些服務很多的網站,建議不要開 Bot Fight Mode,改用下面的 Turnstile 保護表單。如果是只有自己要看的私人站,用 Cloudflare Access 擋在前面更直接,第五篇會講。
Turnstile
Turnstile 是 Cloudflare 的驗證碼,大部分時候使用者什麼都不用點(Turnstile plans):
- 免費,驗證次數不限
- 每個帳號最多 20 個 widget
- 每個 widget 最多 10 個網域
- 分析資料保留 7 天
- 不需要用 Cloudflare 的其他服務,網站放在哪裡都能用
Bot Fight Mode 是整個網域一刀切,Turnstile 是放在你指定的表單上。登入、註冊、留言、聯絡表單,用 Turnstile 比較精準,也不會擋到 webhook。
各種 Rules 的條數
免費方案的上限,到上限就不能再新增:
- Page Rules(舊版,已 deprecated):3 條(Page Rules)
- Cache Rules:10 條(Cache Rules)
- Cache Response Rules(依原站回應調整快取):10 條(Cache Response Rules)
- Single Redirects:10 條,支援萬用字元,不支援 regex(URL forwarding)
- Bulk Redirects:15 條規則、5 個清單、所有清單合計 10,000 個網址(帳號層級)
- Transform Rules(改寫網址或 header):10 條,不支援 regex(Transform Rules)
- Configuration、Origin、Compression Rules:各 10 條(Configuration Rules、Origin Rules、Compression Rules)
新的設定建議用 Cache Rules、Redirect Rules 這些新版 Rules,Page Rules 只有 3 條,而且已經 deprecated。
Web Analytics
注重隱私的網站流量分析,用一段 JS beacon 收集資料(Web Analytics limits):
- 經過 Cloudflare proxy 的網站:不限數量
- 沒經過 proxy 的網站(只貼 JS beacon):最多 10 個
- Free 方案沒有 Web Analytics rules,會注入所有子網域
最後一點要注意:如果你只想分析主站,免費方案沒辦法排除子網域。
Email Routing
把寄到自訂網域的信轉寄到既有信箱,例如 hi@example.com 轉到 Gmail(Email Routing limits):
- 收信:不限量
- 每個網域 200 條轉寄規則
- 每個帳號 200 個目的地址
- 單封信最大 25 MiB,超過會被拒收
- 交給 Worker 處理的話,受 Workers 免費方案的 10 ms CPU 限制
這裡只管收信。從網域寄信出去是另一個服務(Email Sending),免費方案只能寄給帳號裡驗證過的地址,第六篇會講。
Registrar
在 Cloudflare 買網域是照成本價,不加價,只付註冊局和 ICANN 的費用(Registrar)。預設自動續約,WHOIS 隱私保護免費,DNSSEC 一鍵開。
限制是:在 Cloudflare 註冊的網域必須用 Cloudflare 的 nameserver(Registrar FAQ)。想換別家 DNS,只能把網域轉出去。
怎麼組合
- 靜態網站、小工具:DNS、CDN、Universal SSL 全開就好。放在 Pages 上的話,部署細節看第三篇。
- 有登入或 API 的網站:5 條 WAF 自訂規則擋明顯異常的流量,1 條 rate limit 擋短時間大量請求,表單加 Turnstile。
- 有 webhook 的網站:不開 Bot Fight Mode。
- 私人站:不要靠 Bot Fight Mode,用 Access,第五篇會講。
- 網址規劃:只用一層子網域。
下一篇是私人站篇:用 Zero Trust、Access、Tunnel 架只有自己能看的網站。資料該放哪裡,可以先看第四篇。
留言